Domain doct.de kaufen?
Wir ziehen mit dem Projekt
doct.de um.
Sind Sie am Kauf der Domain
doct.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain doct.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Leitfaden Chinesische Medizin - Therapie, Fachbücher von Claudia FocksDer "Leitfaden Chinesische Medizin - Therapie" bietet eine umfassende und praxisnahe Einführung in die Therapiestrategien der traditionellen chinesischen Medizin (TCM). Dieses Werk ist besonders wertvoll für Fachleute, die sich mit verschiedenen Krankheitsbildern auseinandersetzen, darunter Atemwegserkrankungen, Magen-Darm-Beschwerden, Herz-Kreislauf-Erkrankungen und Allergien. Der Leitfaden enthält detaillierte Informationen zu Therapiegrundlagen, der Einteilung von Erkrankungen nach Zang-Fu-Syndromen sowie Differenzierungen gemäss den klassischen Texten Shang Han Lun und Wen Bing. Darüber hinaus werden spezielle Kapitel zur Begleitung von onkologischen und chronisch-entzündlichen Erkrankungen sowie zur Kinderwunschbehandlung angeboten. Mit über 1200 Seiten ist dieser Ratgeber eine wertvolle Ressource für das gezielte Nachschlagen und Auffrischen des Wissens in der TCM.95,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Psychedelika: Praxis, Therapie, Wissenschaft, Fachbücher von Rick StrassmanDieses Werk des US-Forschers und Bestsellerautors Rick Strassman, bekannt für seine klinischen Studien zu DMT bei Menschen, enthält Informationen über beliebte psychedelische und entaktogene Drogen wie Psilocybin, Ketamin, MDMA, DMT und LSD, einschliesslich praktischer Tipps zum Mikrodosieren und für sicheres psychedelisches Reisen. Vollgepackt mit Informationen über Psilocybin, LSD, DMT/Ayahuasca, Mescalin/Peyote, Ketamin, MDMA, Ibogaine, 5-Methoxy-DMT ("der Kröte") und Salvia divinorum/Salvinorin A ist dieser Band das ultimative Nachschlagewerk, um die Wissenschaft und Geschichte der Psychedelika zu verstehen. Rick Strassman erklärt ihr Potenzial zur Behandlung von Depressionen, PTSD, Substanzmissbrauch und anderen Störungen sowie zur Förderung von Wohlbefinden, Kreativität und Meditation. Der Autor teilt seine Erfahrungen und Ansichten weder als Befürworter noch als Gegner von Psychedelika, sondern um den Lesern zu helfen, die Wirkungen dieser bemerkenswerten Drogen zu verstehen.29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Praxis Chinesische Medizin, Fachbücher von Stefan Englert, Simon BeckerEs gelingt den Autoren zu zeigen, wie klar und strukturiert die Traditionelle Chinesische Medizin von Anfang an gewesen ist. Gleichzeitig gehen sie bei der Entwicklung der diagnostischen und therapeutischen Schritte vom klinischen Krankheitsbild des Patienten aus. Das Ergebnis ist ein klares therapeutisches Versorgungskonzept, das Akupunktur, Arzneitherapie, Diätetik und Selbsthilfe des Patienten einschliesst. Die vier Teile des Buches - Grundlagen, Indikationen, Rezepturen und Materia Medica - bauen aufeinander auf und sind eng miteinander vernetzt. Der Leser profitiert zusätzlich von den ungezählten praktischen Erfahrungen wichtiger TCM-Therapeuten, die in den Kommentaren zu den Rezepturen und Arzneimonographien zusammengefasst wurden.229,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Pflege und Medizin: Interdisziplinäre Zusammenarbeit im Krankenhaus, Fachbücher von Marcus EckhardtDas Fachbuch "Pflege und Medizin: Interdisziplinäre Zusammenarbeit im Krankenhaus" von Marcus Eckhardt behandelt die wesentlichen Aspekte der interdisziplinären Kooperation und Kommunikation im Gesundheitswesen. Es beleuchtet die theoretischen Grundlagen und deren praktische Relevanz für die Pflegeausbildung. Durch die Analyse von Kooperationsmodellen und kommunikationstheoretischen Ansätzen wird ein tieferes Verständnis für die Herausforderungen und Chancen der interdisziplinären Zusammenarbeit im Krankenhaus vermittelt. Das Buch richtet sich an Fachkräfte aus dem Bereich Pflege und Medizin sowie an Studierende, die sich mit den dynamischen Prozessen im Gesundheitswesen auseinandersetzen möchten. Es bietet wertvolle Einblicke in die Notwendigkeit einer effektiven Kommunikation und Zusammenarbeit zwischen verschiedenen Disziplinen, um die Qualität der Patientenversorgung zu verbessern.47,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Leitfaden Chinesische Medizin - Therapie, Fachbücher von Claudia FocksDer "Leitfaden Chinesische Medizin - Therapie" bietet eine umfassende und praxisnahe Einführung in die Therapiestrategien der traditionellen chinesischen Medizin (TCM). Dieses Werk ist besonders wertvoll für Fachleute, die sich mit verschiedenen Krankheitsbildern auseinandersetzen, darunter Atemwegserkrankungen, Magen-Darm-Beschwerden, Herz-Kreislauf-Erkrankungen und Allergien. Der Leitfaden enthält detaillierte Informationen zu Therapiegrundlagen, der Einteilung von Erkrankungen nach Zang-Fu-Syndromen sowie Differenzierungen gemäss den klassischen Texten Shang Han Lun und Wen Bing. Darüber hinaus werden spezielle Kapitel zur Begleitung von onkologischen und chronisch-entzündlichen Erkrankungen sowie zur Kinderwunschbehandlung angeboten. Mit über 1200 Seiten ist dieser Ratgeber eine wertvolle Ressource für das gezielte Nachschlagen und Auffrischen des Wissens in der TCM.95,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Psychedelika: Praxis, Therapie, Wissenschaft, Fachbücher von Rick StrassmanDieses Werk des US-Forschers und Bestsellerautors Rick Strassman, bekannt für seine klinischen Studien zu DMT bei Menschen, enthält Informationen über beliebte psychedelische und entaktogene Drogen wie Psilocybin, Ketamin, MDMA, DMT und LSD, einschliesslich praktischer Tipps zum Mikrodosieren und für sicheres psychedelisches Reisen. Vollgepackt mit Informationen über Psilocybin, LSD, DMT/Ayahuasca, Mescalin/Peyote, Ketamin, MDMA, Ibogaine, 5-Methoxy-DMT ("der Kröte") und Salvia divinorum/Salvinorin A ist dieser Band das ultimative Nachschlagewerk, um die Wissenschaft und Geschichte der Psychedelika zu verstehen. Rick Strassman erklärt ihr Potenzial zur Behandlung von Depressionen, PTSD, Substanzmissbrauch und anderen Störungen sowie zur Förderung von Wohlbefinden, Kreativität und Meditation. Der Autor teilt seine Erfahrungen und Ansichten weder als Befürworter noch als Gegner von Psychedelika, sondern um den Lesern zu helfen, die Wirkungen dieser bemerkenswerten Drogen zu verstehen.29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Praxis Chinesische Medizin, Fachbücher von Stefan Englert, Simon BeckerEs gelingt den Autoren zu zeigen, wie klar und strukturiert die Traditionelle Chinesische Medizin von Anfang an gewesen ist. Gleichzeitig gehen sie bei der Entwicklung der diagnostischen und therapeutischen Schritte vom klinischen Krankheitsbild des Patienten aus. Das Ergebnis ist ein klares therapeutisches Versorgungskonzept, das Akupunktur, Arzneitherapie, Diätetik und Selbsthilfe des Patienten einschliesst. Die vier Teile des Buches - Grundlagen, Indikationen, Rezepturen und Materia Medica - bauen aufeinander auf und sind eng miteinander vernetzt. Der Leser profitiert zusätzlich von den ungezählten praktischen Erfahrungen wichtiger TCM-Therapeuten, die in den Kommentaren zu den Rezepturen und Arzneimonographien zusammengefasst wurden.229,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
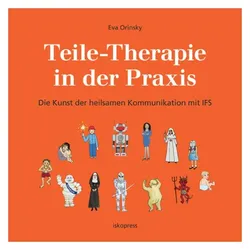
Teile-Therapie in der Praxis, Fachbücher von Eva OrinskyDas Buch "Teile-Therapie in der Praxis" von Eva Orinsky richtet sich an Therapeutinnen, Berater, Coaches und Interessierte, die sich mit dem Internal Family System (IFS) auseinandersetzen möchten. Es bietet einen tiefen Einblick in die Anwendung von IFS, einer Therapieform, die sich auf die inneren Anteile einer Person konzentriert. Anhand von 20 praxisnahen Beispielen werden wörtlich wiedergegebene Klientengespräche präsentiert, die durch erläuternde Texte zu therapeutischen Interventionen ergänzt werden. Die Autorin schafft es, eine warme und humorvolle Atmosphäre zu erzeugen, in der Klienten das Tempo und die Richtung der Therapie bestimmen können. Dies fördert Vertrauen und Kooperationsbereitschaft, die für den Therapieerfolg entscheidend sind. Zudem enthält das Buch eine Einführung in die Konzepte und Methoden von IFS sowie einen Erfahrungsbericht einer ehemaligen Klientin. Abgerundet wird das Werk durch eine kommentierte Bibliographie, die sowohl theoretische als auch praktische Aspekte der Therapie behandelt.29,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
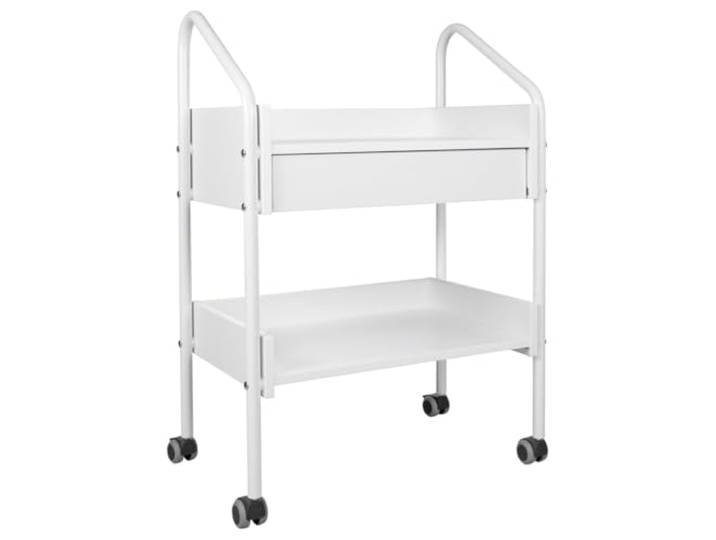
Vielzweckwagen mit 4 Rollen, Rollwagen, Instrumententisch, Gerätewagen, Therapie, PraxisVielzweckwagen mit 4 Rollen, Rollwagen, Instrumententisch, Gerätewagen, Therapie, Praxis. Der fahrbare Vielzweckwagen von Sport-Tec findet seinen Einsatz z.B. in Praxen und Kliniken Der Rollwagen dient zur Lagerung von Handtüchern, Massageöl und anderem Therapiebedarf Ebenso eignet der Gerätewagen sich um Ultraschall- und Elektrotherapiegeräte optimal zu platzieren Der Vielzweckwagen von Sport-Tec ist ausgestattet mit 4 Rollen (2 Rollen feststellbar), 2 Ablageböden, 1 Schubfach Die Maße des Vielzweckwagen: 64,5x40x95 cm (LxBxH) Farbe:Weiß379,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.